[한국정보기술신문] 일본 게임업체 세가 페이브의 아케이드 게임 네트워크가 외부 침입을 받았다. 세가 페이브는 지난 2일 아케이드 네트워크 'ALL.Net'과 회원 카드 서비스 'Aime' 관련 서버 일부에 누군가 허락 없이 접속했다고 공식 홈페이지를 통해 밝혔다. 회사는 1일 오후 3시(현지시간)부터 관련 서비스를 모두 멈췄다. 세가 게임뿐 아니라 같은 네트워크를 쓰는 반다이남코 게임 8종도 영향을 받았다. 국내 게임센터에서 가동 중인 국제판 기기도 함께 멈췄다. 5일 현재까지 서비스를 언제 다시 여는지는 나오지 않았다.
SEGA FAVE 제공
세가 페이브는 세가사미홀딩스 계열사다. 도쿄 시나가와구에 본사를 두고 아케이드 게임과 완구 사업을 맡고 있다.
7개 서비스 중단, 결제 정보는 따로 보관
세가 페이브가 밝힌 중단 서비스는 모두 7가지다. 2일 오후 6시 기준으로 다음 기능을 쓸 수 없다.
△ALL.Net을 쓰는 게임의 온라인 플레이 △공식 사이트의 설치 매장 찾기 △게임별 기록 확인 사이트 △Aime 카드를 사용한 게임 플레이 △경품 게임 서비스 'PrizeON' △'세가 럭키 뽑기 온라인' △'SEGA ID' 신규 가입이다.
ALL.Net은 게임센터의 게임기를 인터넷에 연결해 주는 공용 네트워크다. 온라인 대전, 순위표, 플레이 기록 저장 등을 이 망이 맡는다. 세가가 2004년 만들었다. Aime는 교통카드처럼 게임기에 대는 회원 카드다. 카드를 대면 그동안 쌓은 점수와 아이템, 진행 기록을 불러온다. 2010년 나왔고, 2011년부터 반다이남코의 '바나패스포트' 카드와 함께 쓸 수 있게 됐다.
회사는 1차 조사에서 고객과 거래처 정보가 빠져나간 흔적은 찾지 못했다고 밝혔다. 신용카드 번호 같은 결제 정보는 침입당한 서버에 보관하지 않아 피해가 없다는 설명이다. 다만 정보가 새어 나갔는지와 피해 범위는 아직 조사 중이다. 세가 페이브는 "조사를 마치기까지 일정 기간이 걸릴 것으로 보인다"며 "정보보안 대책을 한층 강화하겠다"고 밝혔다. 어떤 방식으로 침입했는지는 공개하지 않았다.
반다이남코 '태고의 달인'까지 번진 피해
피해는 세가 게임에 그치지 않았다. ALL.Net은 여러 회사가 함께 쓰는 네트워크이기 때문이다. 세가 쪽에서는 리듬 게임 '마이마이 디럭스', '츄니즘', '온게키'와 레이싱 게임 '이니셜D 디 아케이드', 전략 게임 '영걸대전', '칸코레 아케이드' 등이 영향을 받았다. 세가는 자사 게임이 몇 종인지는 따로 밝히지 않았다.
반다이남코 엑스피리언스도 2일 별도 공지를 내고 자사 게임 8종의 서비스 중단을 알렸다. 대상은 △태고의 달인 △기동전사 건담 익스트림 버서스2 인피니트 부스트 △마리오카트 아케이드 그랑프리 디럭스 △아이돌마스터 투어즈 △죠죠의 기묘한 모험 라스트 서바이버 △낚시 스피릿츠 원더 △완간 미드나이트 맥시멈 튠 6RR 플러스 △기동전사 건담 아스널 베이스다.
반다이남코 서버가 따로 공격받은 것은 아니다. 함께 쓰던 세가 페이브 쪽 서버가 멈추면서 줄줄이 영향을 받았다. 게임마다 피해 정도도 다르다. '건담 아스널 베이스'는 온라인 플레이만 막히고 카드 없이 하는 '게스트 플레이'는 된다고 안내했다. 반면 '건담 익스트림 버서스2'는 4일로 예정됐던 업데이트를 미뤘다.
사흘 지나자 오프라인 게임기도 멈춰
시간이 지날수록 문제는 커졌다. 일본 게임 매체 게임스파크에 따르면 반다이남코 계열 게임기는 인터넷 연결 없이도 최대 72시간(사흘)까지 돌아간다. 하지만 이 시간이 지나면 정품 확인이 끊겨 아예 켤 수 없게 된다. 서비스가 1일 오후 멈췄으니 4일 오후부터는 오프라인으로도 돌리기 어려워진 셈이다.
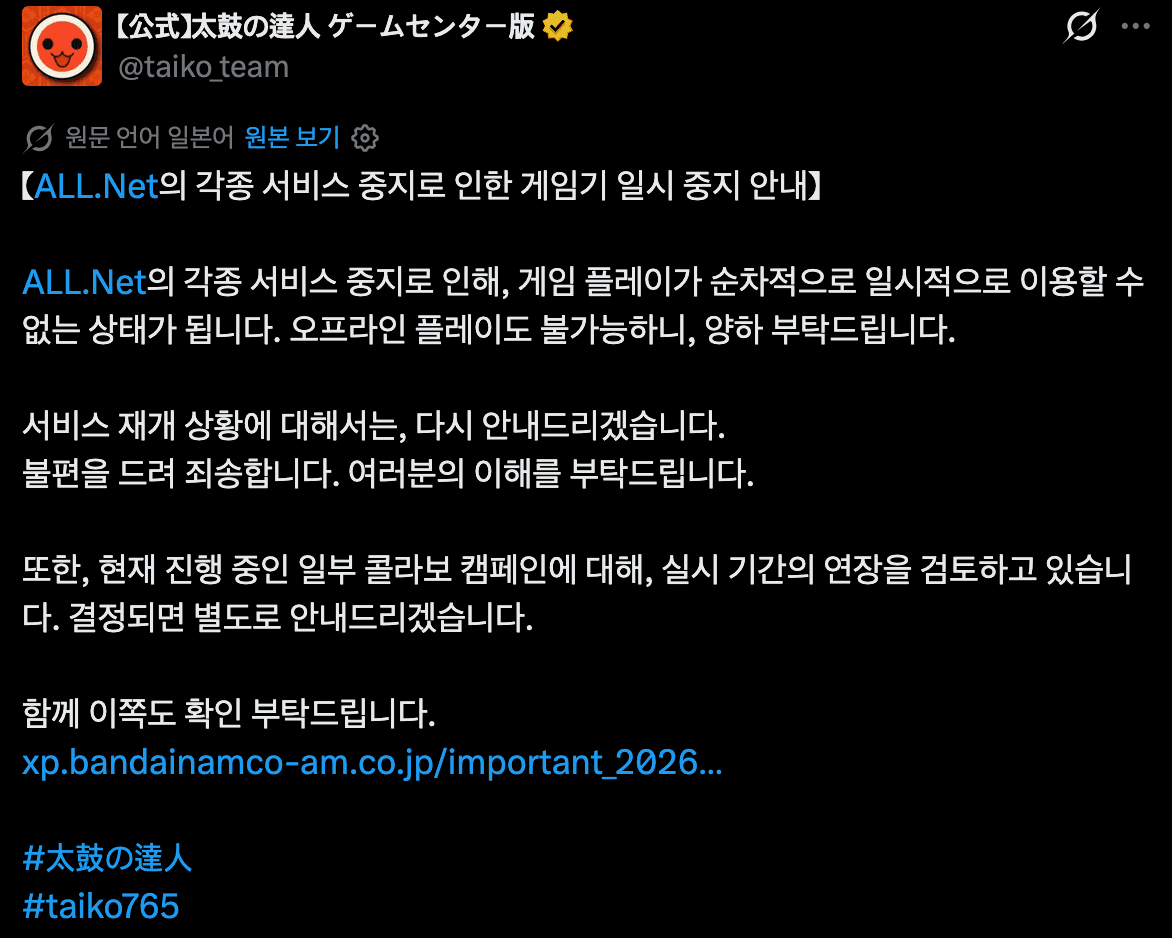
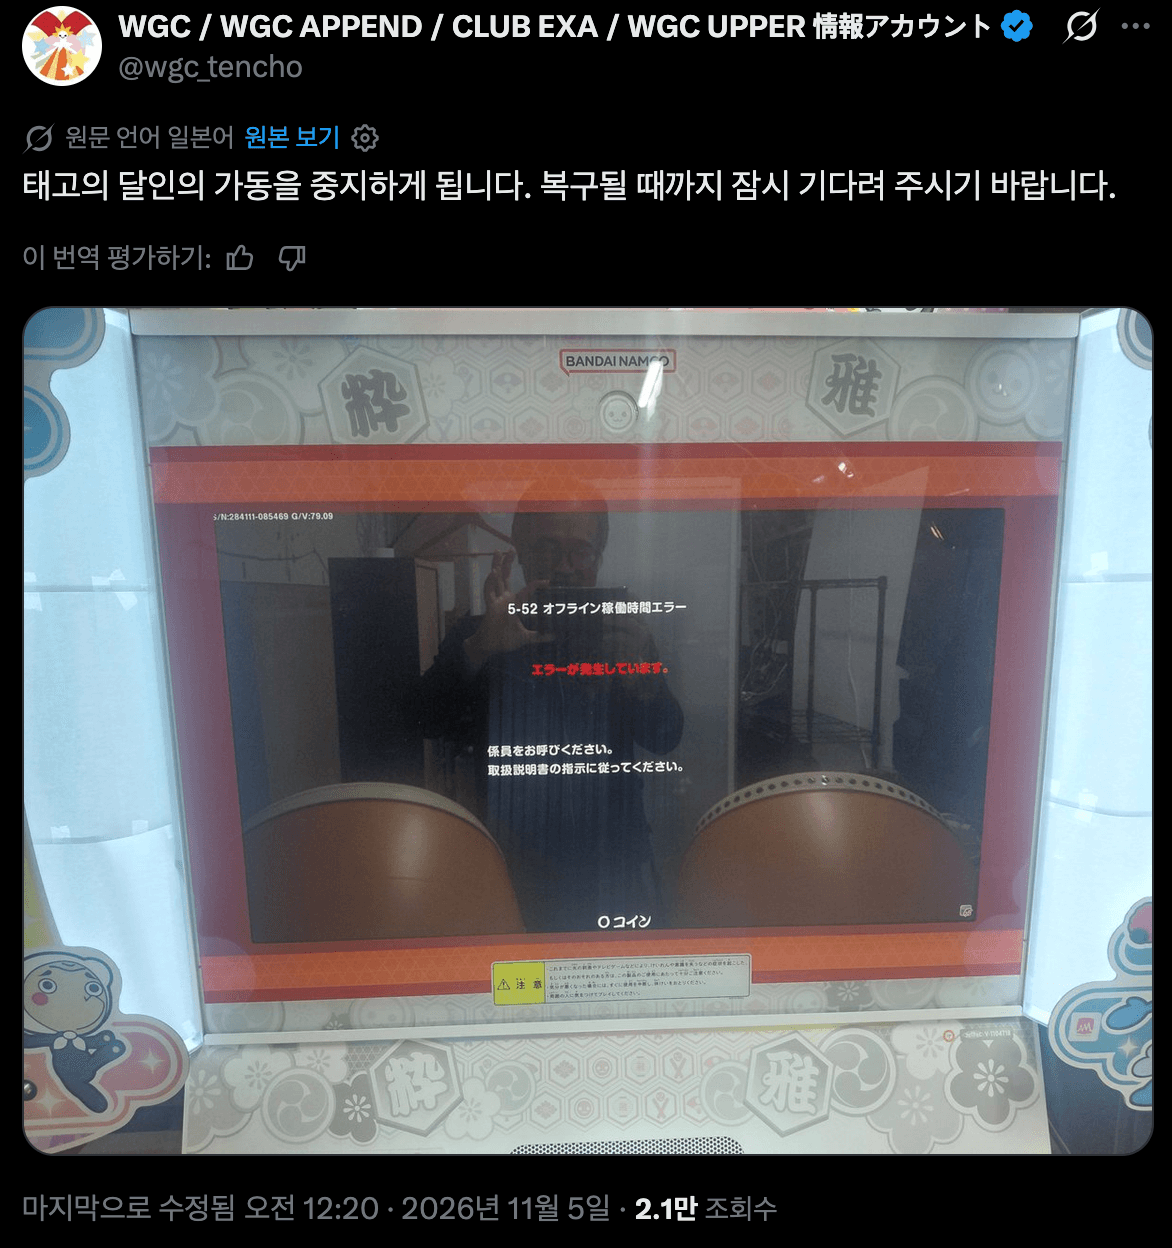
'태고의 달인' 공식 계정은 X(옛 트위터)를 통해 게임기를 차례로 쓸 수 없게 되며 오프라인 플레이도 안 된다고 안내했다. 리듬 게임으로 유명한 게임센터 'WGC'는 5일 X에 태고의 달인 가동을 멈춘다는 공지를 올렸다.
매장들은 직접 타격을 받고 있다. 도쿄 '타이토 스테이션 마치다점'은 4일 X에 완간 미드나이트, 아이돌마스터 투어즈, 건담 시리즈 등 7종이 멈췄다고 알렸다. 마이마이, 츄니즘, 태고의 달인 등은 인터넷 없이 오프라인으로만 돌리고 있다고 덧붙였다. 게임센터 '플레이하우스 에리나'는 블로그에서 츄니즘, 온게키, 태고의 달인 등 4대를 쓸 수 없게 됐다고 전했다. 일부 매장은 카드 없이 매장 안에서만 대전하는 모드로 바꿔 손님을 받고 있다.
국제판·국내 게임센터도 멈춰
피해는 일본 밖으로도 번졌다. 마이마이 디럭스와 츄니즘은 일본판과 별도로 해외용 '국제판'이 있다. 국제판은 홍콩, 대만, 동남아, 호주, 북미 등에서 서비스된다. 중국 매체 스마즈더마이에 따르면 국제판도 ALL.Net 중단과 함께 멈췄다. 이 기간에는 Aime 신규 가입과 플레이 기록 확인도 할 수 없다.
국내 게임센터의 마이마이 디럭스와 츄니즘도 국제판으로 운영된다. 이 때문에 국내 이용자도 국제판과 같은 상황을 겪고 있다.
해외 이용자의 불만은 이번 사고 전부터 쌓여 있었다. 미국 게임 매체 코타쿠에 따르면 세가는 지난달 말 보안 문제에 대응하려고 ALL.Net을 며칠간 멈췄다. 이후 서비스를 다시 열면서 일본 밖에서는 접속하지 못하게 막아 해외 팬들의 반발을 샀다.
반면 중국판은 이번 사고를 피해 간 것으로 알려졌다. 같은 매체에 따르면 중국판은 현지 업체 화리(华立)가 별도 서버로 운영한다. 로그인도 휴대폰 QR코드로 해 ALL.Net·Aime와 연결되지 않는다.
"언제 끝나나" 깜깜이 공지에 쌓이는 불안
이용자와 매장은 정보가 부족하다고 지적한다. ALL.Net 공식 계정은 1일 서비스를 멈추면서 X로 "종료 시각은 미정"이라고만 알렸다. 2일 회사 공지가 나온 뒤로도 복구 일정에 대한 새 소식은 나오지 않았다. 국내 이용자가 쓰는 국제판 운영 측도 이번 사고에 대한 별도 공지를 내지 않았다.
매장의 불만도 크다. 플레이하우스 에리나는 블로그에서 주말 대목인 일요일 오후에 갑자기 게임기가 멈췄다고 했다. 처음에는 원인을 몰라 직원들이 컴퓨터와 인터넷 장비를 몇 시간 동안 점검했다고 한다. 종료 시각을 알 수 없어 영업이나 대회를 이어 갈지도 정하기 어려웠다. 이 매장은 복구 일정을 모르더라도 진행 상황을 정기적으로 알려 달라고 요청했다. 매장에 바로 연락이 닿는 경로를 마련해야 한다는 의견도 냈다.
이용자들의 불안도 커지고 있다. 일본 X에서는 "메인테넌스(점검)가 길어지니 불안하다", "수요일까지는 끝났으면 좋겠다" 같은 글이 이어졌다. 손님이 줄어든 매장이 사과글을 올리자 "매장이 사과할 일은 아니다"라며 감싸는 반응도 나왔다. 반다이남코가 게임센터에 보상해야 한다는 의견도 있었다.
확인되지 않은 소문도 돌고 있다. 일부 커뮤니티에서는 이번 해킹으로 이용자 플레이 기록이 지워졌다는 말이 퍼졌다. 하지만 이를 뒷받침하는 공식 근거는 없다. 세가 페이브의 발표에도 데이터 삭제에 대한 언급은 없다. 회사는 지금까지 고객 정보가 빠져나간 흔적은 찾지 못했다고만 밝혔다.
평소에도 끊이지 않은 보안 불안
ALL.Net을 둘러싼 보안 불안은 이번이 처음이 아니다. 이번 사고는 웹사이트 제작에 널리 쓰이는 프로그램 언어 'PHP'에서 심각한 보안 구멍이 발견된 지 열흘 만에 일어났다. 지난달 21일 공개된 이 구멍은 로그인 없이도 외부에서 서버를 조종할 수 있는 수준이었다. 일본에서는 다카이치 사나에 총리가 직접 빠른 보안 조치를 당부했다. ALL.Net 공식 계정도 같은 날 밤 X로 긴급 점검을 알렸다. 다만 이번 침입이 이 보안 구멍과 관련이 있는지는 확인되지 않았다.
세가 서비스가 외부 공격에 뚫린 일도 이전에 있었다. 2019년 8월에는 '마이마이 동영상 제작 서비스'가 공격을 받았다. 세가는 같은 해 9월 Aime·바나패스포트 카드 번호와 플레이어 이름이 최대 3255건 새어 나갔을 수 있다고 밝혔다. 카드 번호는 카드와 회원 계정을 이어 주는 고유번호다. 세가는 유출된 번호가 악용되지 않도록 조치했다고 밝혔다.
불법으로 고친 게임이 공식 서버에 접속한 일도 있었다. 2025년 11월 세가 공식 대회 'KING of Performai The 7th' 예선에서다. 마이마이 디럭스 국제판 부문 상위권 선수들이 불법으로 고친 '크랙 버전'으로 플레이해 왔다는 폭로가 나왔다. 이들은 원래는 열 수 없는 대회 예선곡을 미리 연습한 것으로 알려졌다. 고친 게임이 공식 서버에 접속해 순위 기록까지 남긴 셈이다. 연루된 선수는 대회 순위에서 빠지는 등 처분을 받았다. 세가는 이 사건에 대한 공식 발표를 내지 않았다.
비슷한 일은 올해 국제판에서도 두 차례 일어났다. 이용자들이 팀을 꾸려 포인트 순위를 겨루는 이벤트 '서클 페스타'에서다. 5월 열린 2회차 페스타에서 한 해외 팀이 하루 만에 140만 포인트 이상을 쌓아 1위에 올랐다. 그 전까지 1위는 한국 팀이었다.
이용자 커뮤니티에 따르면 이들은 집에서 불법 복제한 게임 프로그램을 실행해 국제판 공식 서버에 직접 연결했다. 공식 서버는 원래 게임센터에 있는 정품 게임기만 접속할 수 있게 돼 있다. 정품이 아닌 프로그램이 게임센터 밖에서 접속할 수 있었던 셈이다.
국제판 운영 측은 5월 14일 일부 이용자가 "부적절한 방법"으로 포인트를 얻었다고 공지했다. 해당 이용자들은 온라인 대전 금지와 순위 제외 등의 제재를 받았다. 어떤 방법을 썼는지는 공식적으로 밝히지 않았다.
세 사례가 이번 침입과 직접 관련이 있는지는 확인되지 않았다. 세가 페이브도 이번 발표에서 과거 사례를 언급하지 않았다.
게임업계 전반에서도 보안 사고가 잇따르고 있다. 캡콤은 지난달 계정 약 1177만 개가 영향을 받은 정보 유출을 공개했다. 게임스파크 보도에 따르면 반다이남코의 회원 서비스에서도 약 34만 건의 이메일 주소 등이 외부 업체를 통해 새어 나갔다. 피규어 업체 굿스마일컴퍼니에서는 고객 약 2800명의 신용카드 정보가 유출됐을 가능성이 제기됐다.
공용 네트워크의 그늘...엑스포 앞두고 업계 긴장
이번 사고는 여러 회사가 하나의 네트워크를 함께 쓰는 구조의 약점을 드러냈다. 공용 네트워크는 게임사가 저마다 서버를 따로 운영하는 부담을 덜어 준다. 이용자도 카드 한 장으로 여러 게임의 기록을 관리할 수 있다. 하지만 한곳이 뚫리면 회사와 나라를 가리지 않고 피해가 번진다. 일본 게임 전문 매체 게임비즈는 공용 네트워크에 문제가 생기면 회사와 게임의 경계를 넘어 영향이 퍼진다는 점이 다시 드러났다고 평가했다.
반면 세가 페이브가 침입을 확인하자마자 서비스를 통째로 멈춘 것은 피해가 퍼지는 것을 막기 위한 조치로 볼 수 있다. 실제로 지금까지 고객 정보 유출은 확인되지 않았다. 침입 경로와 피해 범위를 정확히 파악하기 전에는 서비스를 안전하게 다시 열기 어렵다는 분석도 나온다.
시점도 좋지 않다. 업계 최대 행사인 '아뮤즈먼트 엑스포 2026'이 6~7일 도쿄 빅사이트에서 열린다. 50여 개 업체가 참가해 새 게임과 게임기를 선보이는 자리다. 7일에는 세가 페이브, 반다이남코, 코나미, 타이토가 함께 여는 음악 공연도 예정돼 있다. 행사 전에 서비스가 정상화될지, 매장의 피해가 어디까지 커질지 업계의 관심이 쏠리고 있다.
세가 페이브는 조사와 안전 점검을 마치고 재개 일정이 정해지면 홈페이지와 각 게임 공식 사이트로 알리겠다고 밝혔다. 이용자 문의는 세가 아케이드 고객지원 창구에서 받는다.