엔진엑스 HTTP/2서 원격 코드 실행 취약점 2건 공개...위즈 "AI로 찾아내, 즉시 업데이트 필요"
엔진엑스 HTTP/2에서 인증 없이 서버를 장악할 수 있는 치명적 취약점 2건이 공개됐다.
[한국정보기술신문] 전 세계 웹 서버에서 널리 쓰이는 오픈소스 웹 서버 엔진엑스(NGINX)에서 인증 없이 원격으로 서버를 장악할 수 있는 치명적 취약점 2건이 공개됐다. 클라우드 보안 기업 위즈(Wiz) 리서치팀은 미국 현지 시간 18일 블로그를 통해 엔진엑스의 HTTP/2 처리 과정에서 발견한 원격 코드 실행(RCE) 취약점 CVE-2026-123633과 CVE-2026-123007의 분석 내용을 발표했다. 같은 날 엔진엑스 개발사 F5는 이를 고친 보안 업데이트를 배포했다.
두 취약점은 모두 위험도 평가 기준인 CVSS 4.0에서 9.2점을 받아 '치명적(Critical)' 등급으로 분류됐다. HTTP/2는 웹 페이지를 더 빠르게 주고받기 위한 통신 규약으로, 두 취약점 모두 서버에서 HTTP/2가 켜져 있을 때만 악용할 수 있다. 공격자는 로그인 같은 별도 인증 없이 명령 실행, 데이터 탈취, 웹사이트 변조, 서비스 마비를 일으킬 수 있다.
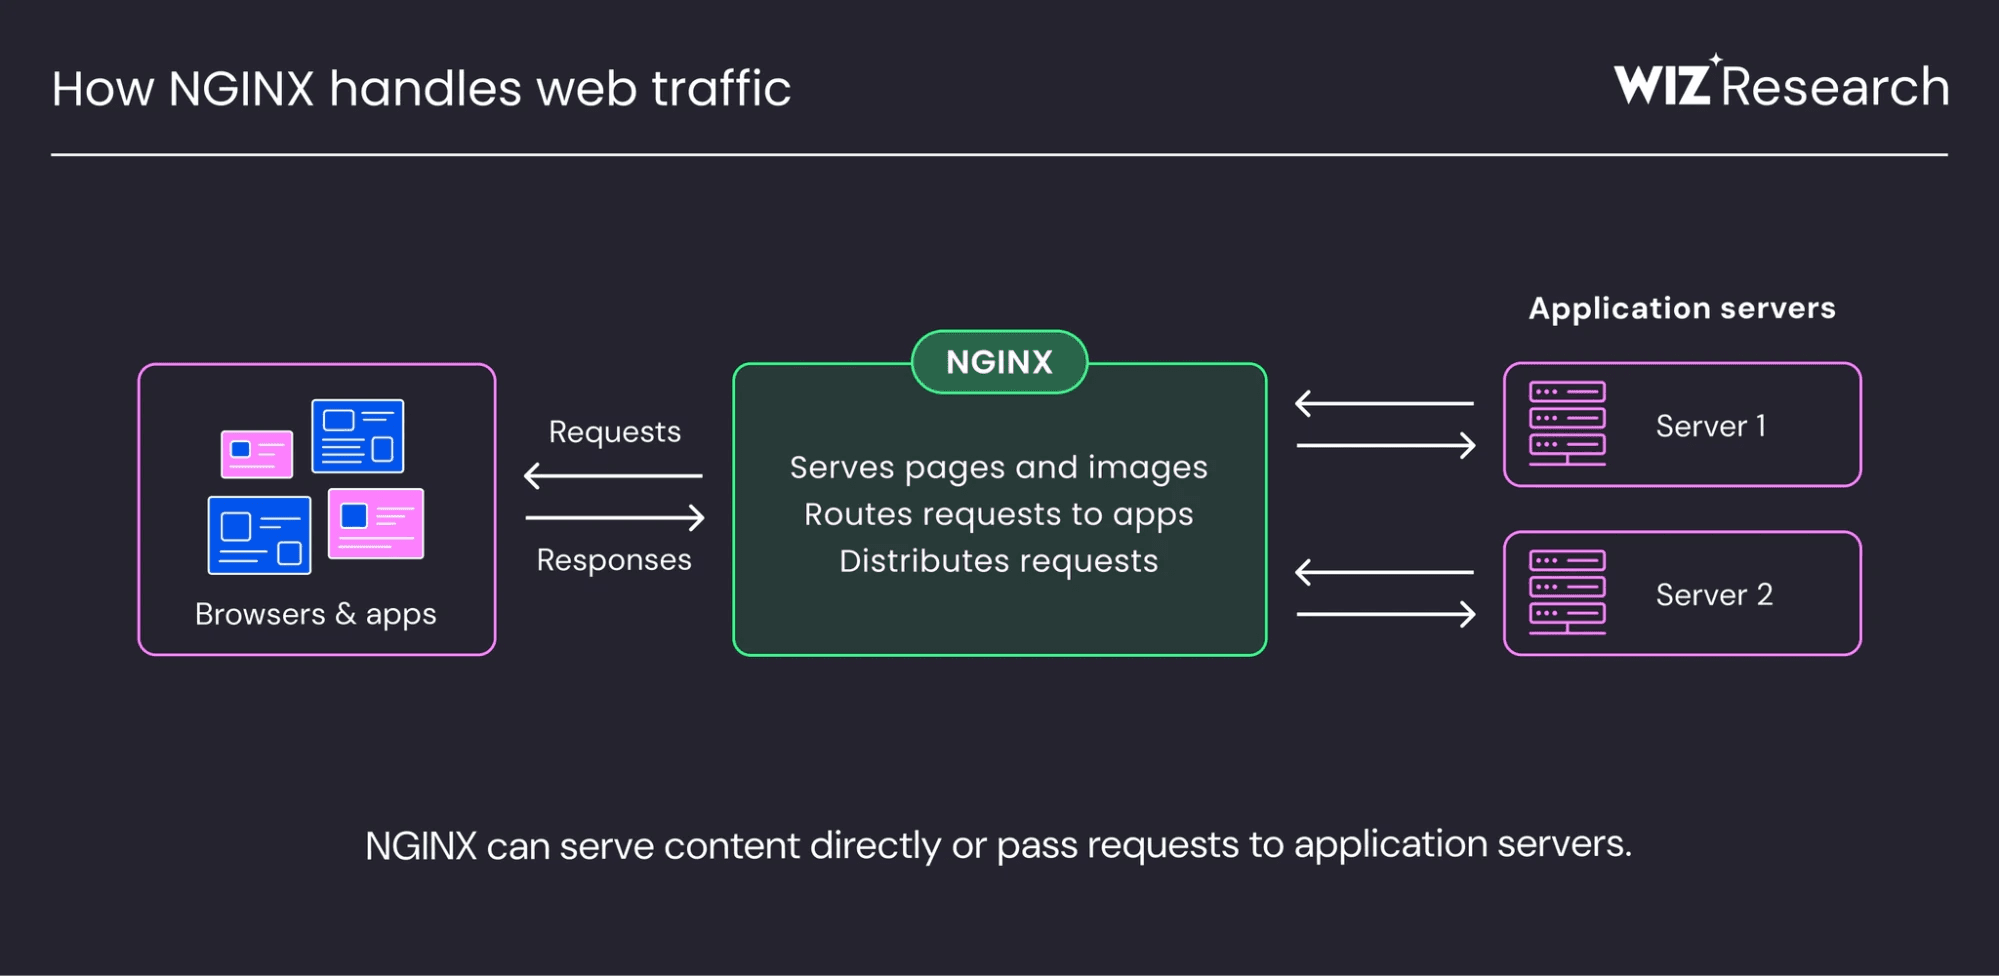
두 취약점의 작동 방식
첫 번째 취약점인 CVE-2026-123633은 이미 해제된 메모리를 다시 사용하는 '해제 후 사용(UAF)' 오류다. 엔진엑스는 요청 헤더가 덜 도착한 HTTP/2 연결을 '재사용 가능' 목록에 올려두는데, 요청이 시작된 뒤에도 이 목록에서 빼지 않는다. 남은 연결 자리가 부족해지면 엔진엑스가 요청 처리 중인 연결을 닫을 수 있고, 이때 연결 종료 신호(GOAWAY) 생성에 실패하면 요청이 아직 쓰고 있는 메모리가 해제된다. 위즈는 엔진엑스가 리버스 프록시, 즉 뒤쪽 서버로 트래픽을 전달하는 중계 서버로 설정된 경우 악용 가능성이 더 높다고 설명했다. 영향을 받는 버전은 1.19.7부터 1.31.8까지다.
두 번째 취약점인 CVE-2026-123007은 데이터 전송량을 조절하는 흐름 제어 값의 계산 오류다. 통신 흐름(스트림)을 취소할 때 쓰지 않은 전송 허용량이 HTTP/2 최댓값 확인 없이 되돌려지면서 계산 값이 정상 범위를 벗어난다. 이 잘못된 값이 결국 음수 길이로 바뀌어, 암호화 통신(TLS) 전송 과정에서 허용 범위 밖의 메모리를 복사하게 된다. 이 취약점은 HTTP/2를 켠 기본 설정에서도 발생하며, 위즈는 64비트 시스템에서 HTTPS로 일반 정적 파일을 제공하는 환경에서도 공격이 가능함을 확인했다. 2015년 배포된 1.9.5부터 1.31.8까지 약 11년간의 버전이 영향을 받는다.
위즈는 메모리 주소를 무작위로 배치해 공격을 어렵게 만드는 보호 기법(ASLR)도 두 취약점을 막지 못한다고 밝혔다. 공격자가 코드를 실행하기 전에 서버 메모리 내용을 먼저 읽어낼 수 있기 때문이다. 위즈는 흔히 쓰이는 엔진엑스 설정에서 공격 코드를 시험해 성공했지만, 고객 보호를 위해 당분간 공개하지 않기로 했다.
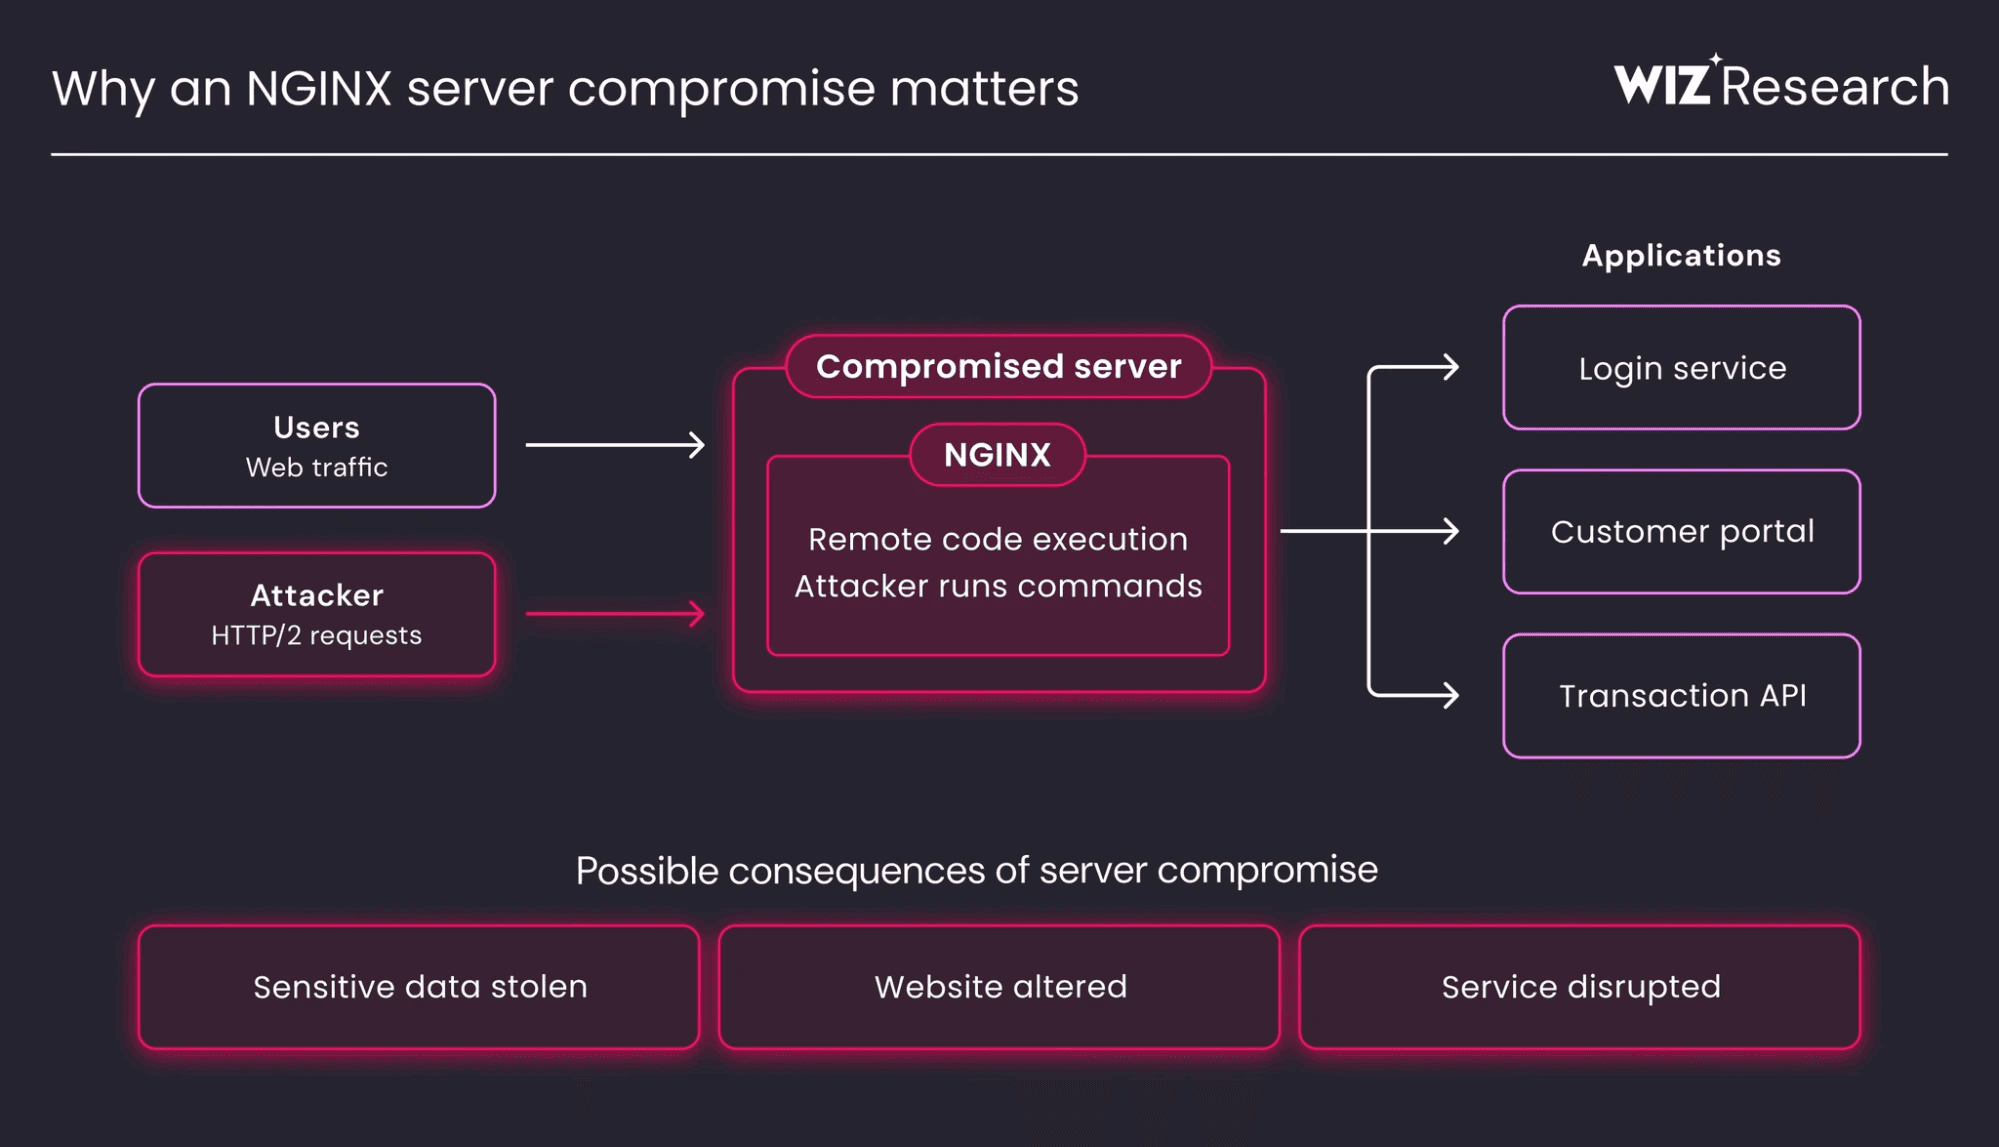
2억 2500만 개 웹사이트에 영향 가능성
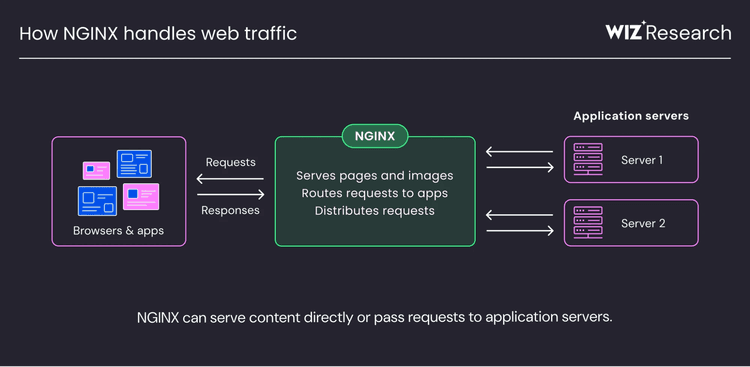
엔진엑스는 웹 기술 조사 기관 W3Techs 기준 세계에서 가장 많이 쓰이는 오픈소스 웹 서버다. 인터넷 조사 기관 넷크래프트(Netcraft)의 2026년 9월 조사에 따르면 엔진엑스는 2억 2500만 개 이상의 웹사이트를 운영하는 데 쓰인다. 엔진엑스 한 대가 여러 애플리케이션 앞단에서 트래픽을 받는 경우가 많아, 서버 한 곳이 뚫리면 여러 서비스가 함께 위험해질 수 있다. 또한 결함이 엔진엑스 자체에 있으므로 애플리케이션 코드를 안전하게 짰더라도 피해를 볼 수 있다.
F5는 이번 업데이트에서 두 취약점 외에도 여러 결함을 함께 고쳤다. HTTP/3 프록시, DNS 조회 기능, 메일 프록시 모듈의 해제 후 사용 오류는 각각 CVSS 9.2점을 받았다. TLS 1.3 환경에서 요청 본문을 읽을 때 무한 반복에 빠지는 오류(8.7점), 클라이언트 인증서 확인을 우회할 수 있는 오류(6.3점) 등도 포함됐다.
AI 코드 분석으로 발견
위즈는 자사 AI 코드 분석 솔루션의 기반 도구인 '위즈 아틀라스(Wiz Atlas)'로 두 취약점을 찾아냈다. 실제 피해 가능성을 검증하는 과정에서는 구글과 오픈AI의 AI 모델을 함께 활용했다. 위즈는 블로그에서 "결함은 이미 존재했고, AI는 그것을 찾도록 도왔을 뿐"이라고 밝혔다.
위즈는 지난달 21일 CVE-2026-123633을 F5에 제보했으며, F5는 다른 팀이 이미 같은 문제를 신고했다고 답했다. 위즈는 이달 16일 CVE-2026-123007을 추가로 제보했고, F5는 이를 18일 정기 보안 업데이트에 포함했다. 이번 취약점들은 위즈 외에도 이코타스 랩스, 메트니르, 래피드7, 진트 등 여러 보안 연구팀이 함께 발견자로 이름을 올렸다.
패치 버전과 임시 대응 방법
취약점을 고친 버전은 엔진엑스 오픈소스판 1.30.7(안정판)과 1.31.9(최신 개발판)다. 유료 버전인 엔진엑스 플러스는 CVE-2026-123633의 경우 37.0.7.1과 37.2.0.1, CVE-2026-123007의 경우 37.0.8.1과 37.3.0.1에서 수정됐다.
위즈는 가능한 한 빨리 수정 버전으로 업데이트할 것을 권고했다. 당장 업데이트가 어렵다면 해당 서버 설정에서 HTTP/2를 끄는 것이 임시 대응책이다. 엔진엑스 1.25.1 이상에서는 'http2 off;' 설정을 넣고, listen 지시어에서 http2 항목을 지운 뒤 설정을 다시 불러오면 된다. 이후 기존 작업 프로세스가 모두 종료됐는지 확인하고, 업데이트를 마친 뒤 HTTP/2를 다시 켜면 된다.
위즈는 엔진엑스 작업 프로세스가 갑자기 멈추거나 엔진엑스가 예상치 못한 명령을 실행하는 경우를 공격 의심 징후로 제시했다. 다만 이는 확정된 침해 지표는 아니라고 덧붙였다. 또한 HTTP/2 연결을 앞단에서 대신 처리하는 콘텐츠 전송 네트워크(CDN)나 웹 방화벽(WAF)을 쓰는 경우, 제품 구현 방식에 따라 공격 위험이 일부 줄어들 수 있다고 설명했다.
한국정보기술신문 정보보안분과 안서진 기자 news@kitpa.org